
卧底、洗钱与“金正恩”:链上侦探 耗资 35 万美元,上演加密版的无间道,揭开与 Lazarus 关联的洗钱网络。
前阵子,因为大量求助者的理所当然以及悬赏违约,ZachXBT 曾公开表示自己累了,以后只帮捐赠人、客户以及“自己觉得有意思的案子”,其余求助一概不回。
btc
(
twitter.com
)
卧底、洗钱与“金正恩”:链上侦探 @zachxbt 耗资 35 万美元,上演加密版的无间道,揭开与 Lazarus 关联的洗钱网络。
前阵子,因为大量求助者的理所当然以及悬赏违约,ZachXBT 曾公开表示自己累了,以后只帮捐赠人、客户以及“自己觉得有意思的案子”,其余求助一概不回。
而今天,他发帖交出了一份卧底调查报告,伪装成客户,成功打入了一个专门替朝鲜 Lazarus 黑客集团洗钱的华人犯罪网络,涉案金额超 10 亿美元。
结合 ZachXBT 发布的长 Thread 与链上追踪细节,这场卧底调查不仅串起了今年几大加密黑客悬案,还揭开了黑产世界魔幻的日常:
1.舍不得孩子套不着狼,自费 35万美元当“真金诱饵”
为了打入内部并获取信任,ZachXBT 直接掏出 34.97 万美元的 USDC 作为本金,找目标对象做跨链场外 OTC 出金。
顶着每单约 5% 的净亏损,以及对方随时可能卷款跑路的风险,他连续做了多笔交易,通过实盘交易,摸清了对方在以太坊、波场和 Solana 上的完整洗钱链路与资金簇。
2. 魔幻的洗钱日常:打麻将、迪士尼与“金正恩”
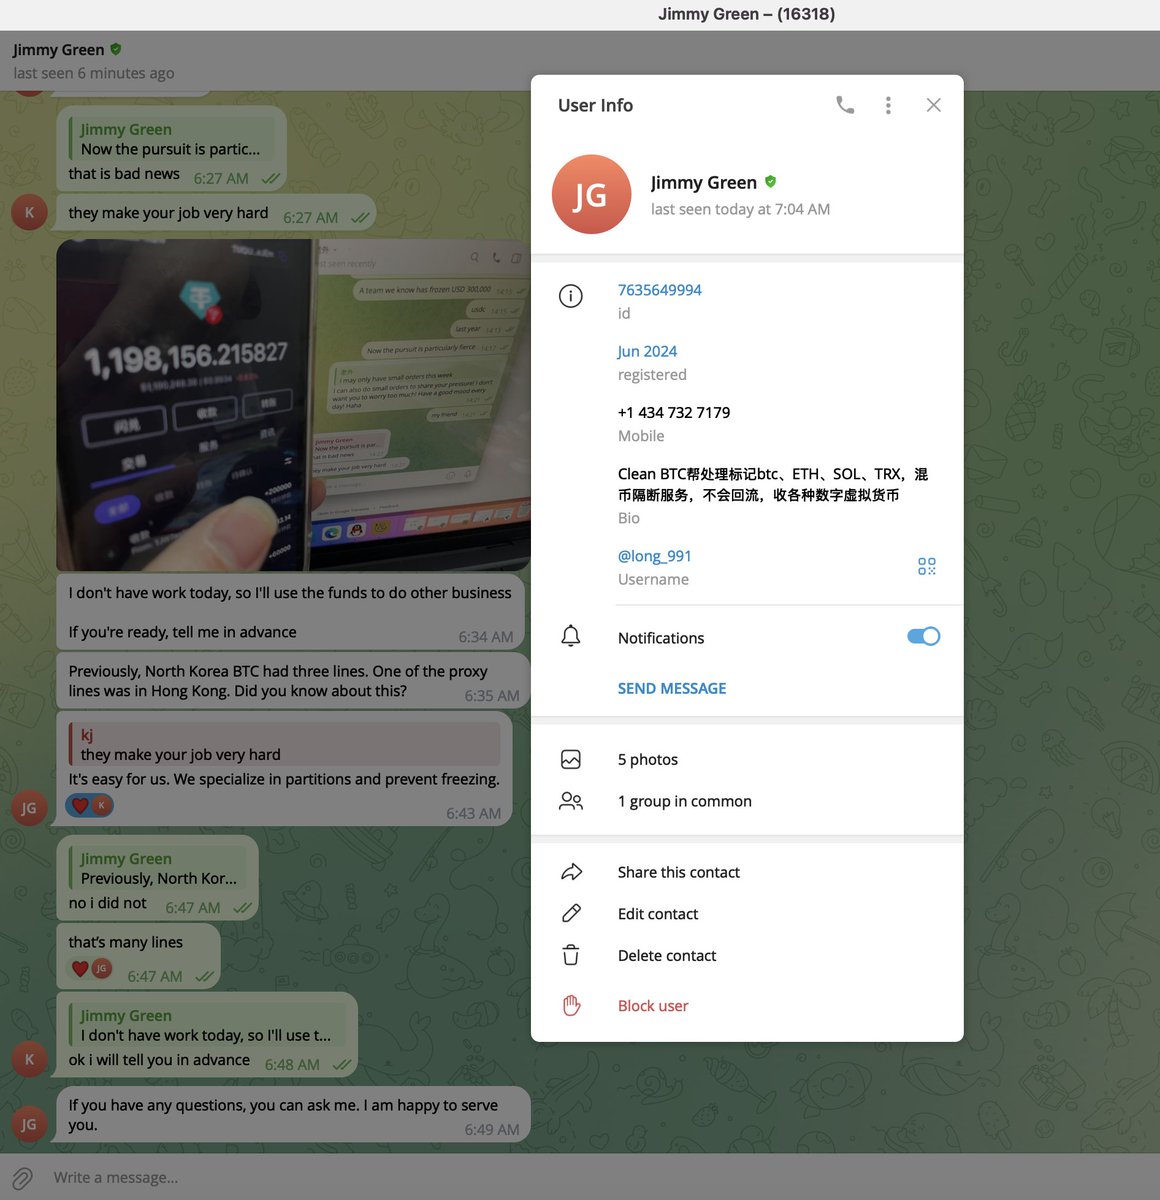
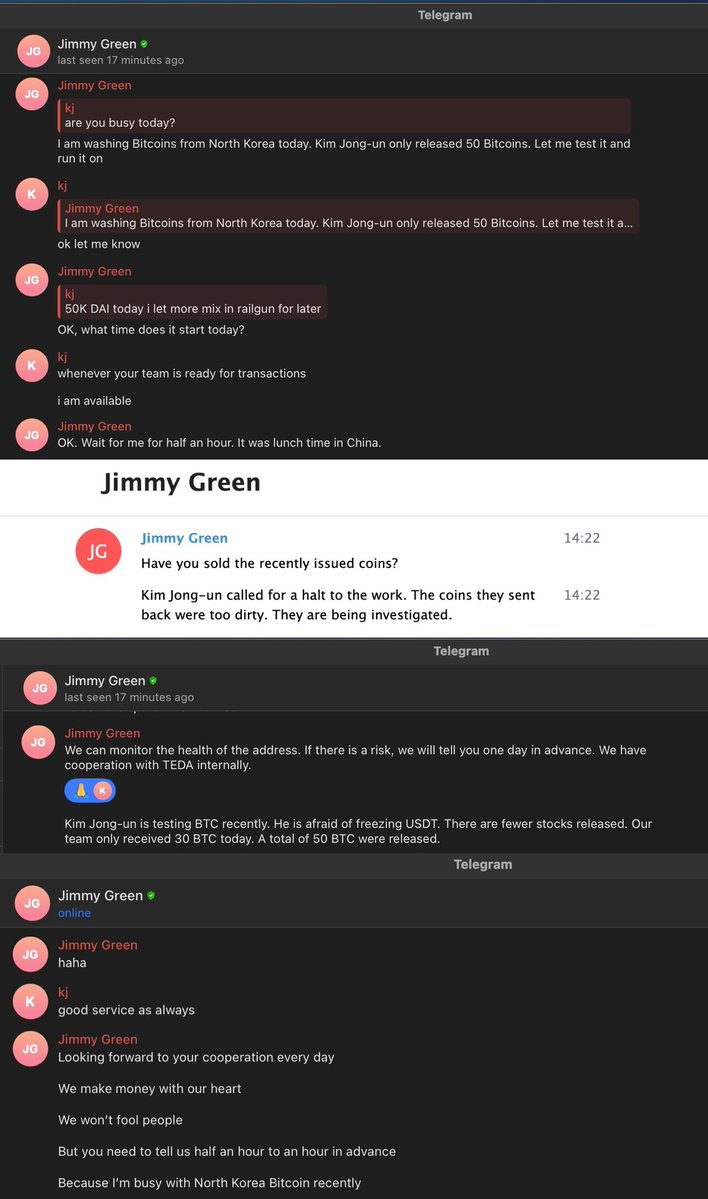
整个调查最荒诞的部分,是这群经手十亿美元赃款的洗钱掮客,居然像微商一样在 Discord 和 Telegram 的公共频道公开“接单”,比如他们自己的代号为 Jimmy Green 和 Alias 4。
在与 ZachXBT 的 Telegram 聊天中,他们展现出了极致的反差感:前一秒还在聊去迪士尼度假、打麻将、吃减肥餐、打野兔等生活日常,下一秒就开始像客服一样抱怨自己的业务“上游”。
因为他们服务的 Lazarus 属于朝鲜国家级黑客,资金实质上归朝鲜官方所有。因此在聊天记录中,这帮掮客直接把朝鲜最高领导人当成了“派单老板”,语出惊人地吐槽如:“金正恩今天只放了 50 个比特币”、“币太脏(涉案标记太重)被叫停了”。
3. 拼起连环盗窃案的完整图景
顺着这帮人的资金轨迹和他们在群里提前剧透的转账计划,ZachXBT 成功将多起独立的安全黑天鹅事件串联在了一起。这些帮助洗钱的人参与的案子有:
- 2025 年 2 月 Bybit 震惊行业的 15 亿美元被盗案
-上个月 Bitget 的 3.87 亿美元漏洞事件
- Kelp DAO(2.92亿美元)和 Poloniex 盗窃案。
他们的资金网,直接指向了此前被抓捕制裁的东南亚灰产平台“汇旺担保”的热钱包。
最终,ZachXBT 的这份卧底情报直接提交给了执法机构,并促成了 Bybit 被盗案中部分关键节点的资金冻结。自 2022 年以来,他促成的涉朝资金冻结已超 7500 万美元。
从四处免费帮散户看追踪代码的社区雷锋,到拿着几十万自有资金做诱饵、与国家级黑客下游网络正面对决的孤胆猎手,ZachXBT 并没有因为停止“免费服务”而变质。
相反,当一个超级调查员不再被琐碎的道德绑架消耗时,他才能把最致命的追踪能力,留给黑暗森林里真正的大鳄。
Salute 🫡
点击图片查看原图
点击图片查看原图

