2
1
0

Ledger 硬件钱包的供应链安全问题似乎还在扩大。
之前我们报道过,马来西亚的硬件钱包授权经销商CryptoBilis 所售的 Ledger 中,有设备被植入隐藏 LTE/eSIM 板监控屏幕捕获助记词,导致大规模资金被盗。
现在也有社区用户反馈,欧洲大型电子零售商 MediaMarkt 卖出的一台 Ledger Nano X
btc
(
twitter.com
)
由
TechFlow 深潮|APP 已上线
提交
Ledger 硬件钱包的供应链安全问题似乎还在扩大。
之前我们报道过,马来西亚的硬件钱包授权经销商CryptoBilis 所售的 Ledger 中,有设备被植入隐藏 LTE/eSIM 板监控屏幕捕获助记词,导致大规模资金被盗。
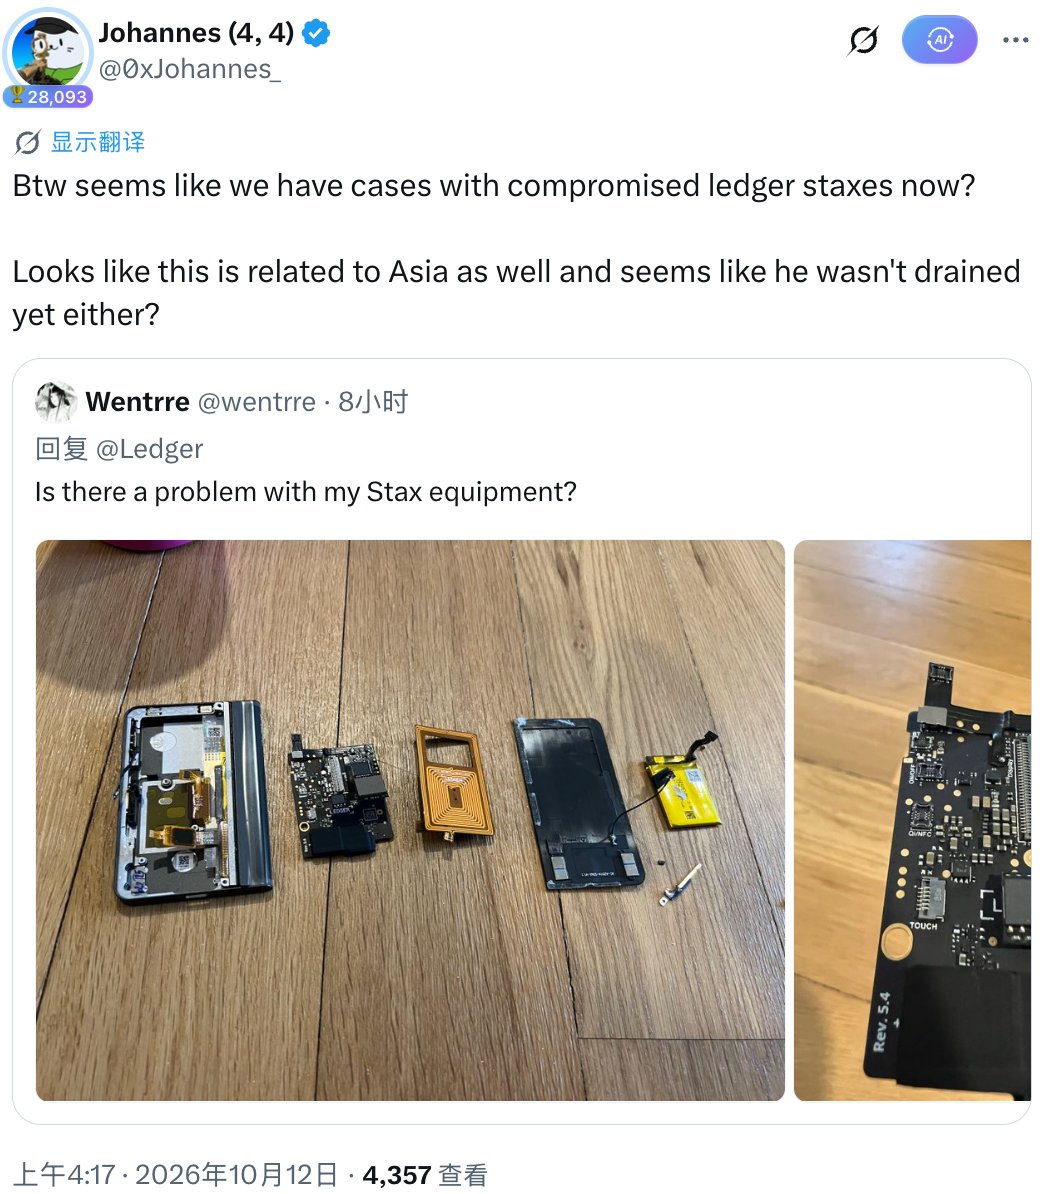
现在也有社区用户反馈,欧洲大型电子零售商 MediaMarkt 卖出的一台 Ledger Nano X 被拆开后,发现内部多出了不属于原厂设计的额外电路板和线路。
这台设备是用户 @0xJohannes_大约两周前在实体店买的,不过目前资金还没有被盗。
也有懂行技术老哥查看拆机照片后指出,拆机后设备里的天线标注为“欧亚版本”,说明攻击者可能针对不同地区的手机网络频率,做了专门适配的植入板,而不是随便改装的。
此外,在 Ledger 目前针对钱包安全问题的官方说明贴下,也有用户报告拆开 Ledger Stax 后,在屏幕下方发现了原厂设备根本不需要的蜂窝网络模块,用于远程传输数据。
但这些零星事件目前都没有得到 Ledger 的官方证实与回应。
不过作为硬件钱包的持有者来说,如果不是从 Ledger 官网直接购买的设备,最好不要初始化,或尽快生成新助记词转移资产,并参考官方拆解指南检查内部有无异常元件。
点击图片查看原图
Markdown支持
评论加载中...
您可能感兴趣的:
11
7
6
6
14
19
18
18

